OIDApp / Auto-formation interactive
Le protocole
au bout des doigts.
Un jeton signé. Un caractère modifié. Une vérification qui échoue. Les protocoles deviennent plus clairs quand on peut éprouver ce qui les protège.
01 / Des calculs, pas un décor
Signer. Altérer.
Vérifier pour de vrai.
Un avant-goût du CryptoLab, intégré ici avec les fonctions WebCrypto d’OIDApp. Les valeurs se calculent dans votre navigateur ; aucun message ni aucune clé ne sont envoyés à un serveur.
La signature tient. Jusqu’au caractère de trop.
Signez un message avec une clé P-256 éphémère, vérifiez-le, puis changez son contenu et vérifiez à nouveau.
Cette manipulation isole la signature d’un message, une des briques des jetons signés. Elle ne constitue pas une validation complète de JWT ou d’OpenID. Les clés restent en mémoire et disparaissent au rechargement.
Un secret côté client. Son empreinte dans la requête.
Générez un code_verifier et son code_challenge S256. Le client doit ensuite présenter le verifier pour échanger le code d’autorisation.
BASE64URL(SHA-256(code_verifier))
Le challenge n’est pas le secret. PKCE lie la demande initiale à l’échange du code ; il complète les autres contrôles du protocole.
Un bit change. L’empreinte bascule.
Modifiez le texte et observez l’effet avalanche : environ la moitié des 256 bits du condensat changent.
… / 256 bits modifiés
Comparaison avec le texte de référence : Stelau
Orange = bit inversé par rapport à la référence. En moyenne : 50 % sur de nombreux essais, pas exactement 128 bits à chaque modification.
Un hachage n’est pas un chiffrement. Une entrée prévisible peut être retrouvée par essais, même si l’empreinte ne permet pas une inversion directe.
02 / Un fil rouge
Quel problème
ce mécanisme résout-il ?
OIDApp relie les primitives aux échanges entre acteurs. On suit les messages pas à pas, on inspecte les requêtes et l’on compare des scénarios attaqués et protégés.
OAuth 2.0
Déléguer un accès.
Rôles, canaux, Authorization Code, PKCE, tokens et contre-mesures.
OpenID Connect
Authentifier une personne.
ID Token, signatures, Discovery, JWKS et contrôles de validation.
OID4VCI
Émettre un credential.
Credential Offer, émission, preuve de possession de clé et formats.
OID4VP
Présenter ce qui est nécessaire.
Requête DCQL, divulgation sélective, key binding et rejeu.
03 / Le laboratoire complet
La même clé.
De l’émission à la présentation.
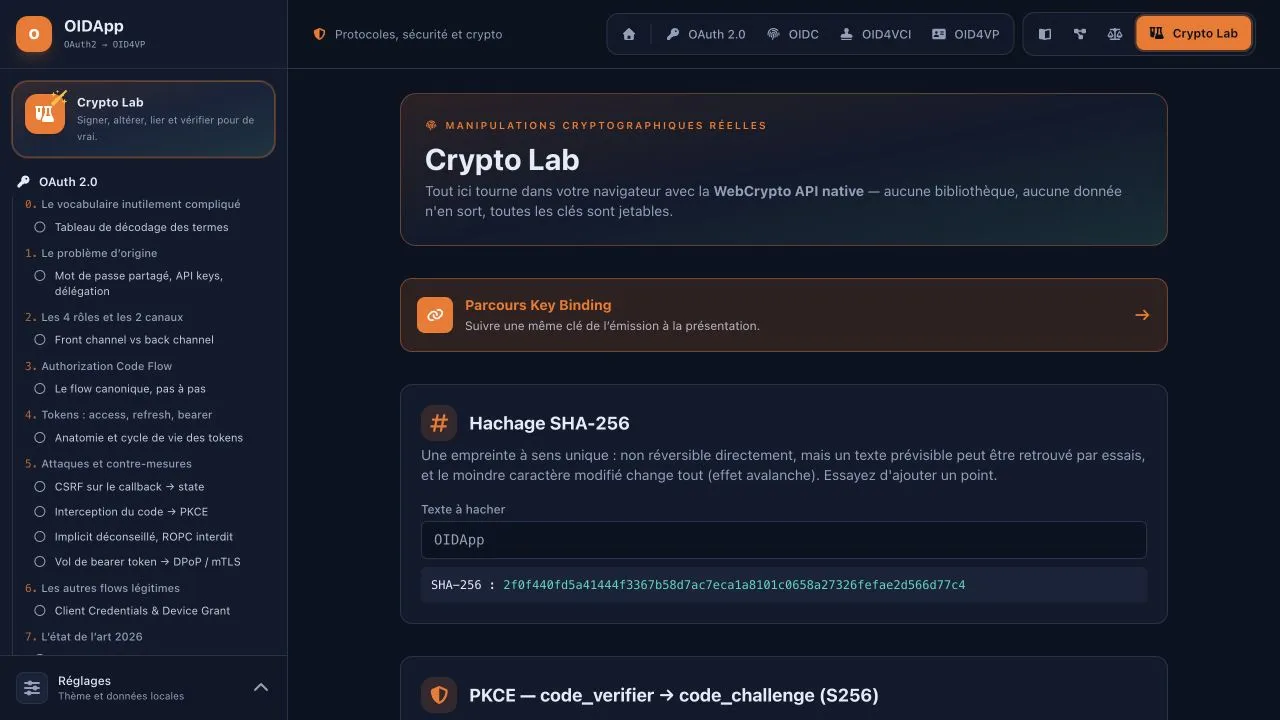
Dans le CryptoLab complet : explorer SHA-256 et PKCE, signer en ES256, vérifier une signature d’ID Token, manipuler une preuve de possession et la divulgation sélective. Le parcours Key Binding relie l’émission d’un credential à sa présentation.
Explorer le parcours Key Binding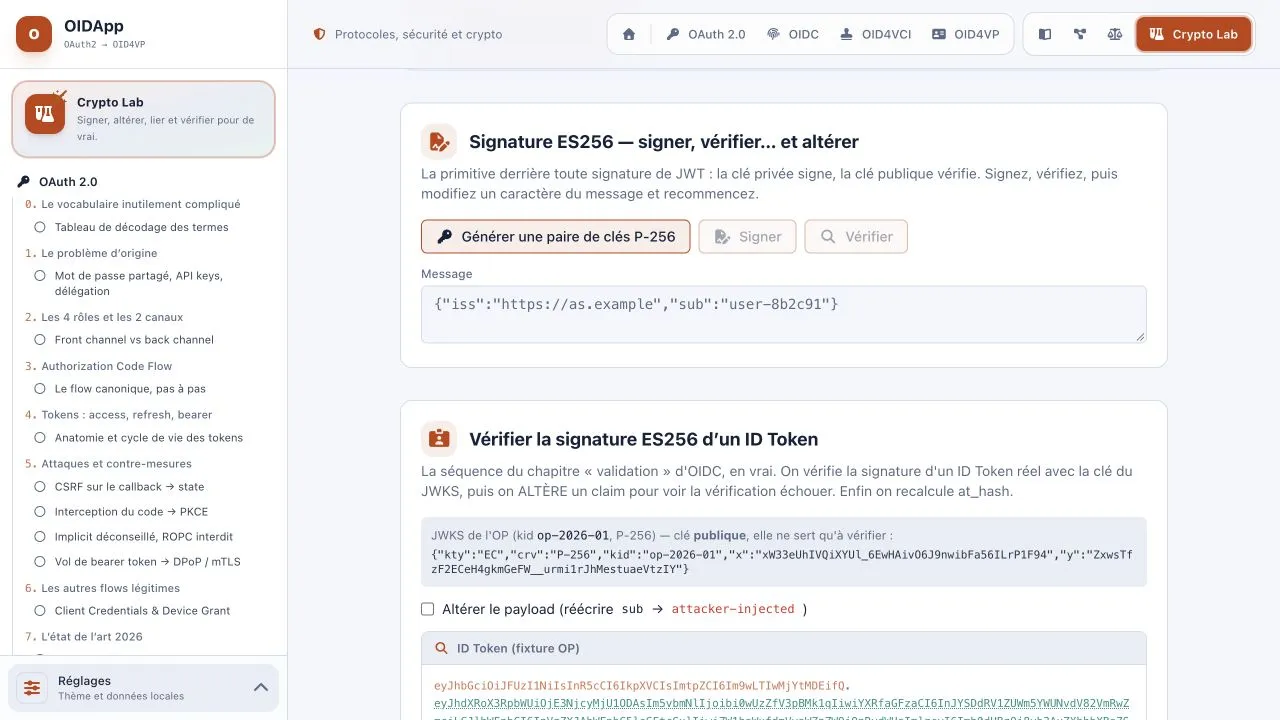
Avancer à son rythme.
Parcours, quiz et repères de progression accompagnent la découverte. La progression de l’application est conservée localement et peut être exportée.
Observer les limites.
Une signature valide ne suffit pas à valider un jeton. Les exercices distinguent les contrôles cryptographiques, le contexte de la requête et les règles du protocole.
Relier aux spécifications.
Un glossaire, une carte des spécifications et un comparateur permettent de replacer chaque mécanisme dans l’ensemble.
Les briques avant les protocoles