Un certificat ne vit pas seul. Il a une autorité, des usages, des emplacements et une échéance. reBop relie ces informations pour rendre le cycle de vie observable, compréhensible et pilotable.
reBop est un Certificate Lifecycle Management : son objet est le certificat, du repérage à son renouvellement observé. Une vision transversale des certificats, publics comme privés, au-delà d’une seule autorité de certification. Stelau y applique sa maîtrise de X.509, des infrastructures PKI et des contraintes d’exploitation.
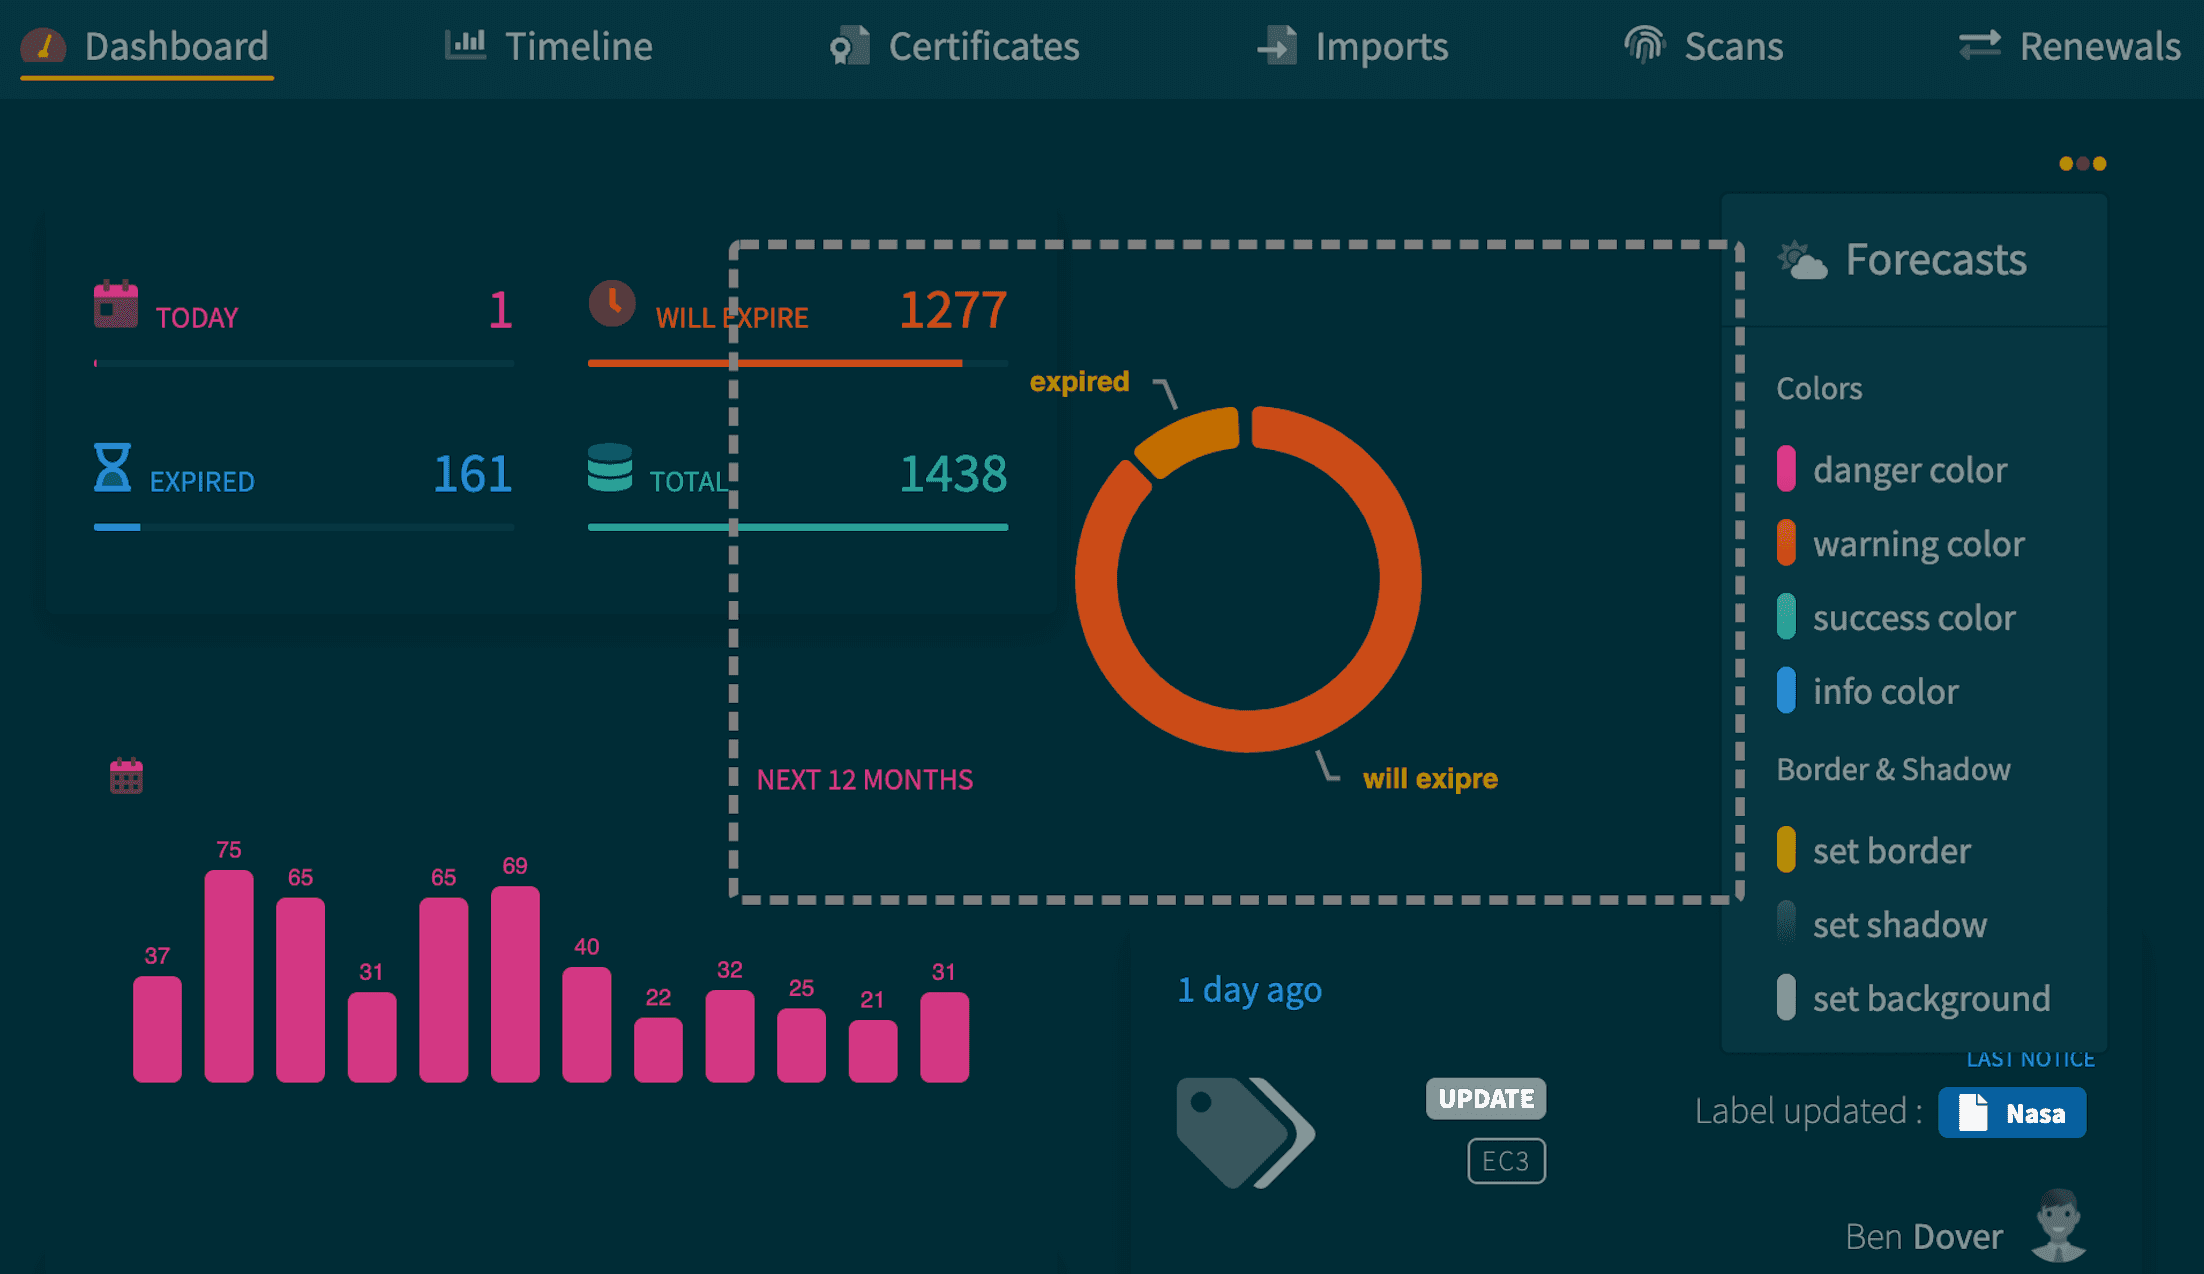
Tableau de bordÉchéances, répartition et personnalisation des indicateurs : le patrimoine de certificats devient visible.
02 / Découverte & collecte
L’inventaire commence là où vivent les certificats.
Internet, réseau interne, fichiers locaux : un inventaire utile réunit le certificat et les endroits où il est observé. Un nom de fichier ou une date d’expiration ne suffit pas.
Observer les services exposés.
URL et port TCP, listes d’hôtes, export DNS ou recherche de sous-domaines : plusieurs points d’entrée permettent de retrouver les certificats présentés sur les services accessibles.
Sous le capot+
Les sources de découverte incluent les recherches DNS et les Certificate Transparency Logs. Un résultat de CT est un indice d’émission ; l’observation d’un service renseigne le certificat effectivement présenté.
Collecter dans les environnements internes.
La sonde reBop parcourt les systèmes de fichiers locaux et les réseaux configurés pour découvrir les certificats qui ne sont pas exposés sur Internet.
Sous le capot+
La sonde open source fonctionne sous Windows, macOS, Linux et Unix. Elle produit un fichier JSON avec les certificats et leur contexte : chemin local, hôte et adresses IP. Les fichiers de clés privées sont ignorés.
Relier l’objet à ses emplacements.
Un même certificat peut être utilisé sur plusieurs hôtes ou services. reBop conserve le contexte d’utilisation pour suivre les renouvellements emplacement par emplacement.
Sous le capot+
Import par fichier ou envoi de la sonde avec une clé d’API : la collecte alimente l’inventaire sans confondre le certificat avec le serveur qui l’utilise. La sonde mémorise les certificats déjà observés pour identifier les nouveautés.
Les dates ne sont qu’une partie du sujet. Un certificat X.509 transporte une identité, une clé publique, des usages et des contraintes. Ce sont ces données qu’un CLM doit rendre lisibles.
X.509 / RFC 5280
Certificate ::= SEQUENCE { tbsCertificate TBSCertificate, signatureAlgorithm AlgorithmIdentifier, signatureValue BIT STRING}-- SubjectPublicKeyInfo, Validity,-- Extensions: SAN, KU, EKU, AIA, CRL…
Sujet, émetteur, numéro de série, période de validité, clé publique et extensions : l’encodage ASN.1 donne accès aux informations qui décrivent le certificat.
SAN, KeyUsage, ExtendedKeyUsage, BasicConstraints, politiques, AIA et points de distribution CRL : ces champs permettent de comprendre à quel usage et à quel environnement un certificat est destiné.
Examiner le contexte de confiance.
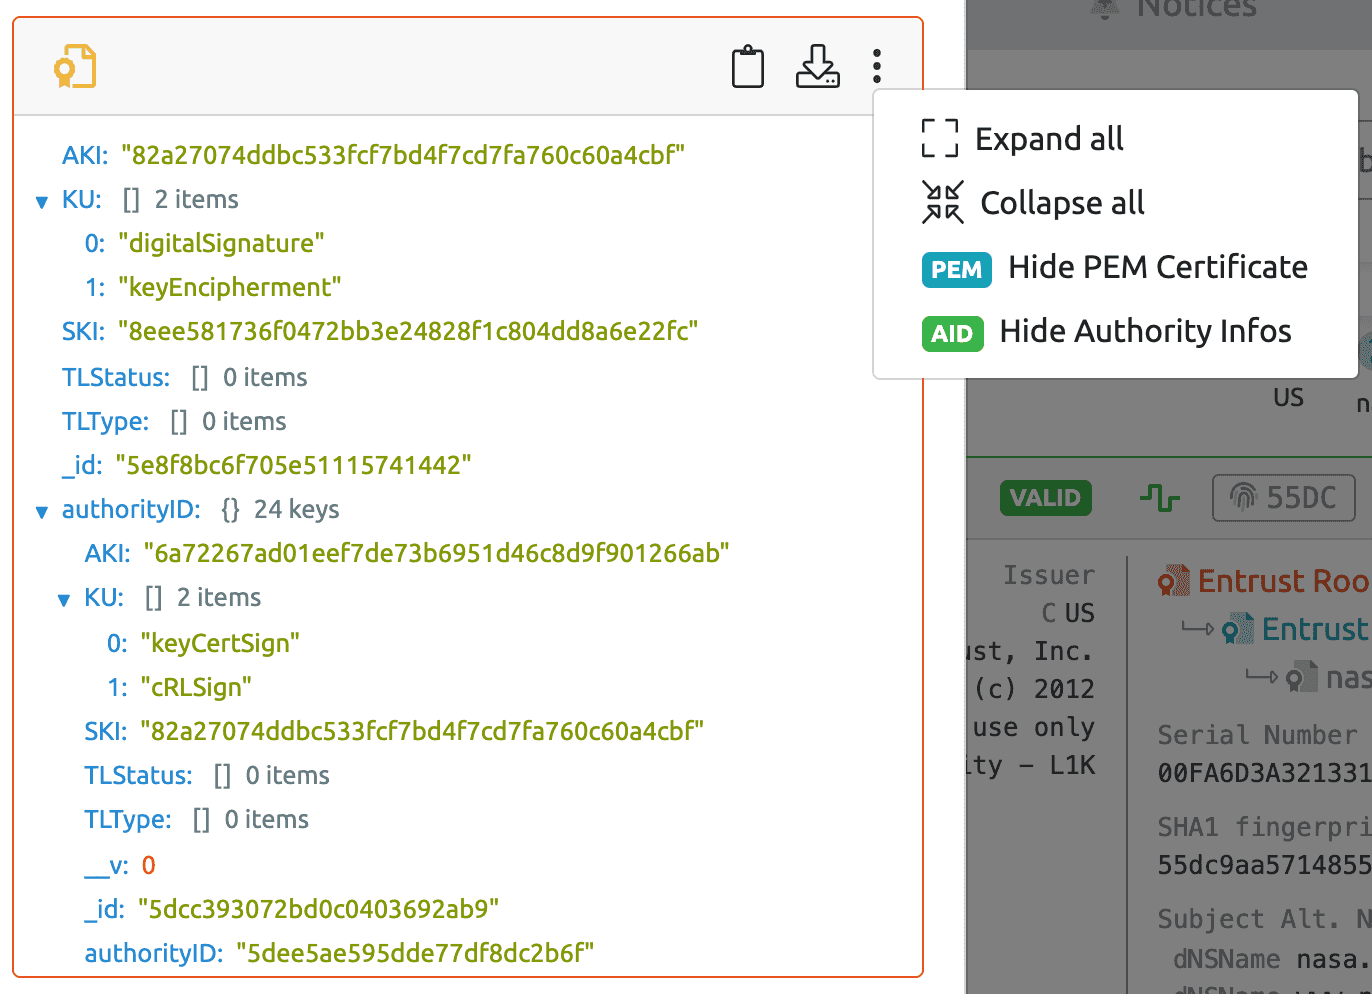
L’analyse détaillée de reBop réunit les informations du certificat, son état et les éléments de son contexte de confiance, avec une analyse de conformité.
La documentation produit décrit notamment l’inclusion dans les listes de confiance européennes eIDAS, Mozilla et Microsoft. La présence d’un certificat dans un inventaire ne suffit pas à établir sa confiance pour un usage donné.
Préparer l’agilité cryptographique.
Identifier les algorithmes de signature, les clés et les usages permet de préparer les évolutions d’une politique cryptographique, y compris la transition post-quantique.
La première question est opérationnelle : où se trouvent les certificats concernés et quels services en dépendent ? L’inventaire et la lecture des paramètres rendent les dépendances visibles avant de planifier une migration.
Le renouvellement est une relation entre un ancien certificat, un nouveau certificat et leurs emplacements. reBop met cette relation au centre du suivi.
01
Une nouvelle observation révèle un certificat susceptible de remplacer un certificat déjà suivi.
02
Le moteur de corrélation, appelé AI Engine dans reBop, identifie les renouvellements probables et traite les correspondances qu’il juge suffisamment certaines.
03
Les cas incertains deviennent des propositions à accepter ou rejeter. Lors d’une acceptation, les labels et paramètres de suivi sont transmis au nouveau certificat ; l’ancien est archivé.
04
L’observation continue des emplacements permet de repérer les certificats expirés, révoqués ou suspendus encore en ligne, et de suivre le délai entre le début de validité et le déploiement effectif.
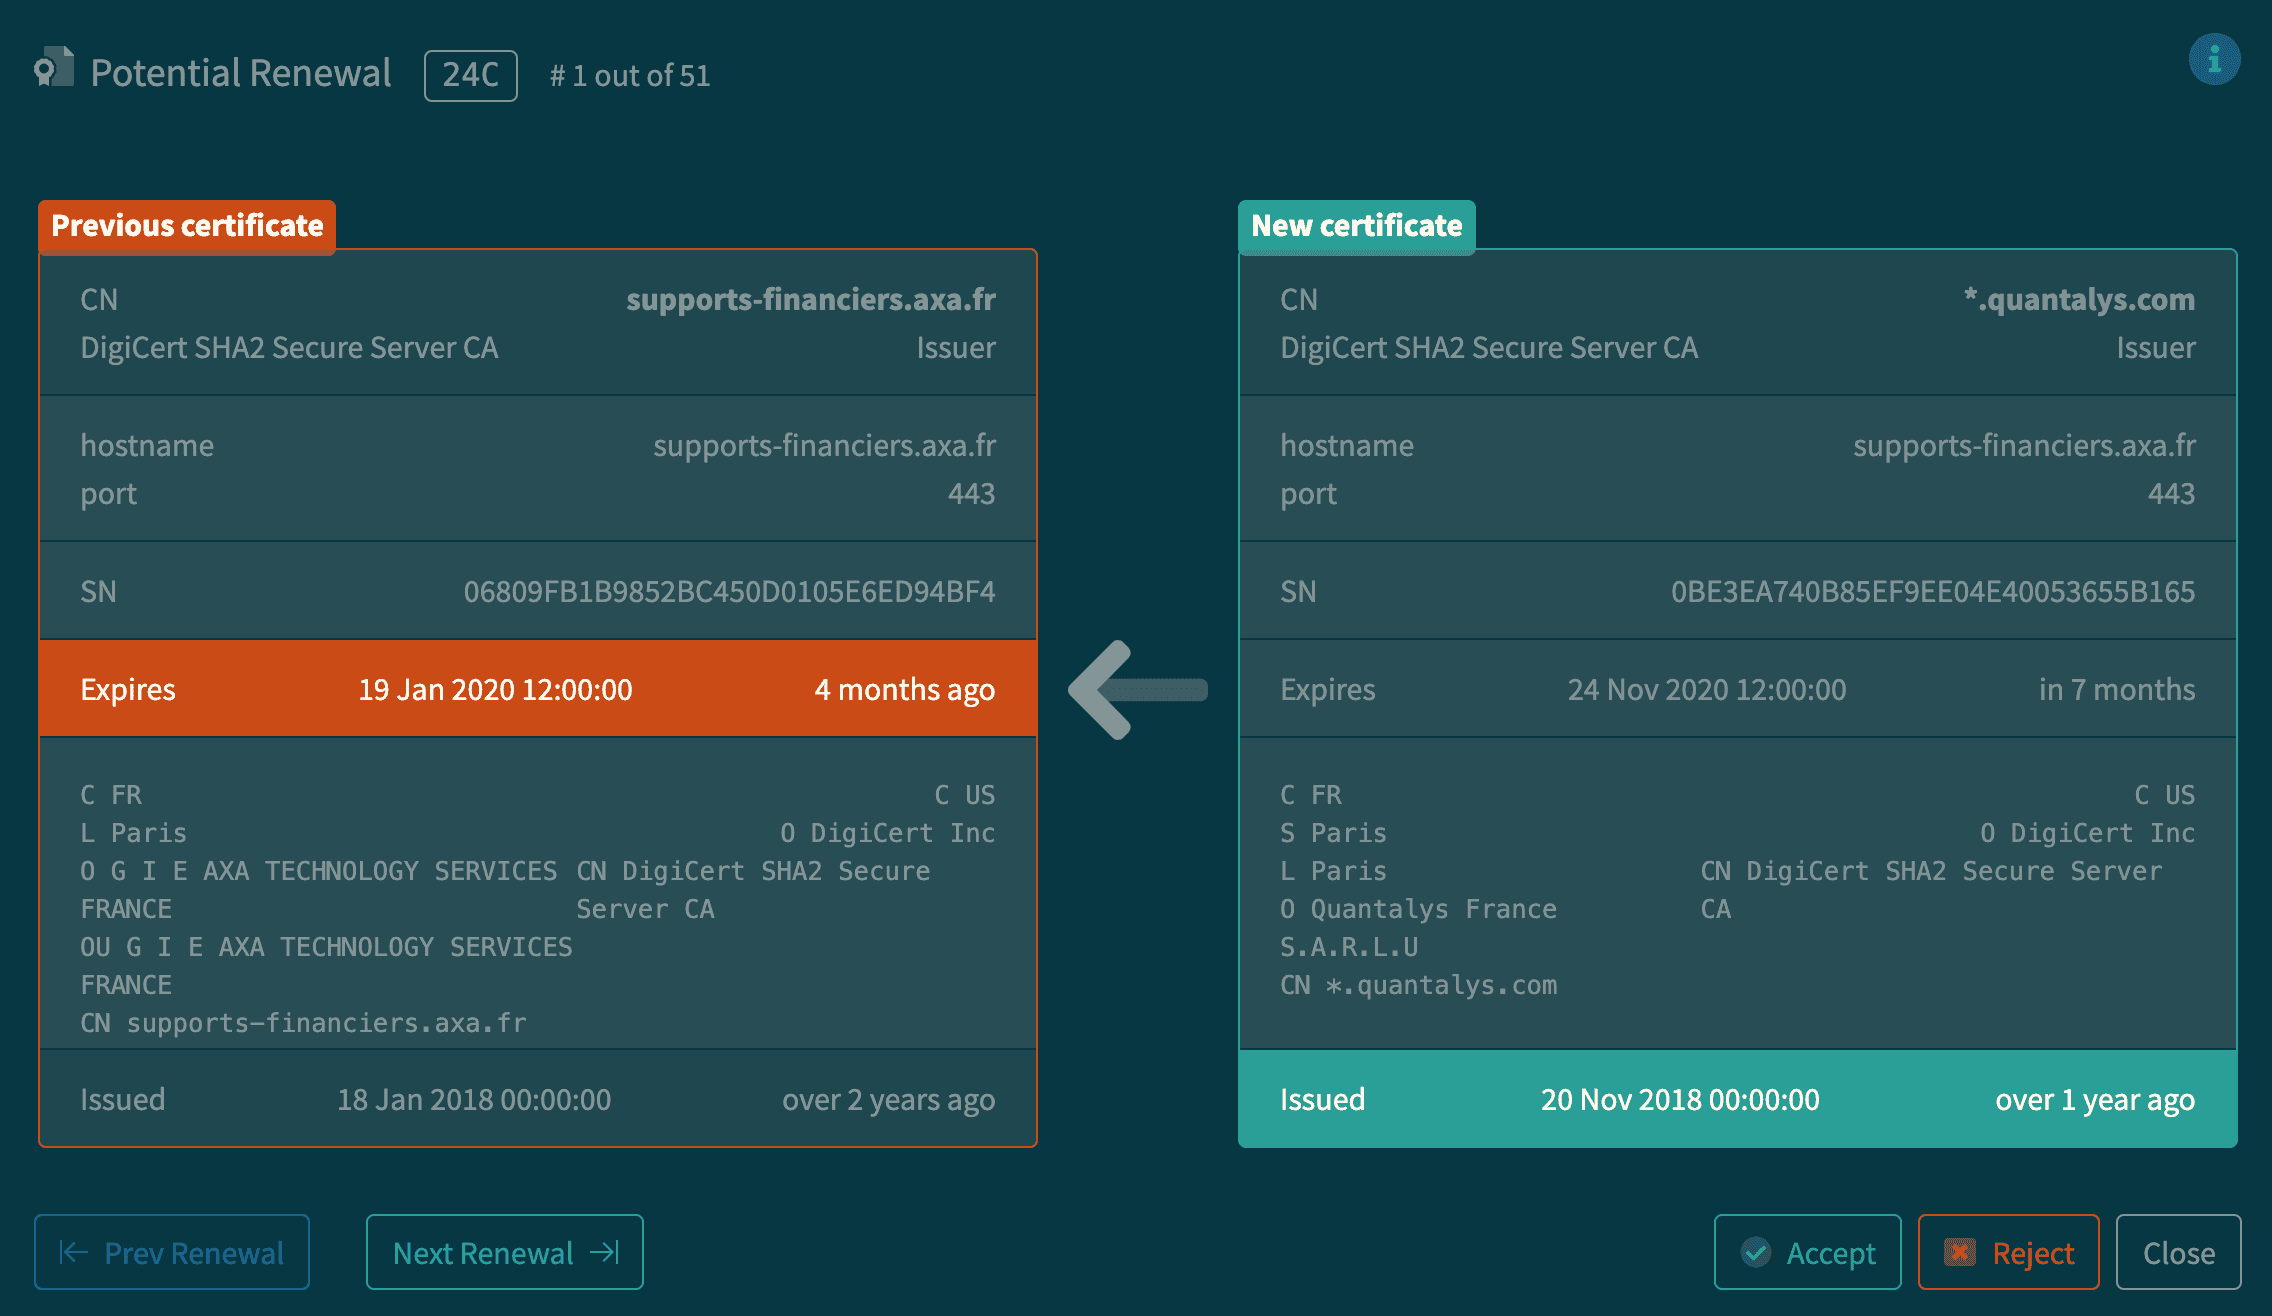
Comparer avant de déciderUne proposition de renouvellement met les deux certificats face à face, avant acceptation ou rejet.
Deploy DelayDébut de validité → déploiement observé
Disposer d’un certificat renouvelé et l’avoir réellement mis en service sont deux étapes différentes. Ce délai aide à mettre en évidence les écarts entre la disponibilité du certificat et son déploiement. La détection d’un renouvellement ne constitue pas une émission ou un déploiement automatique par reBop.
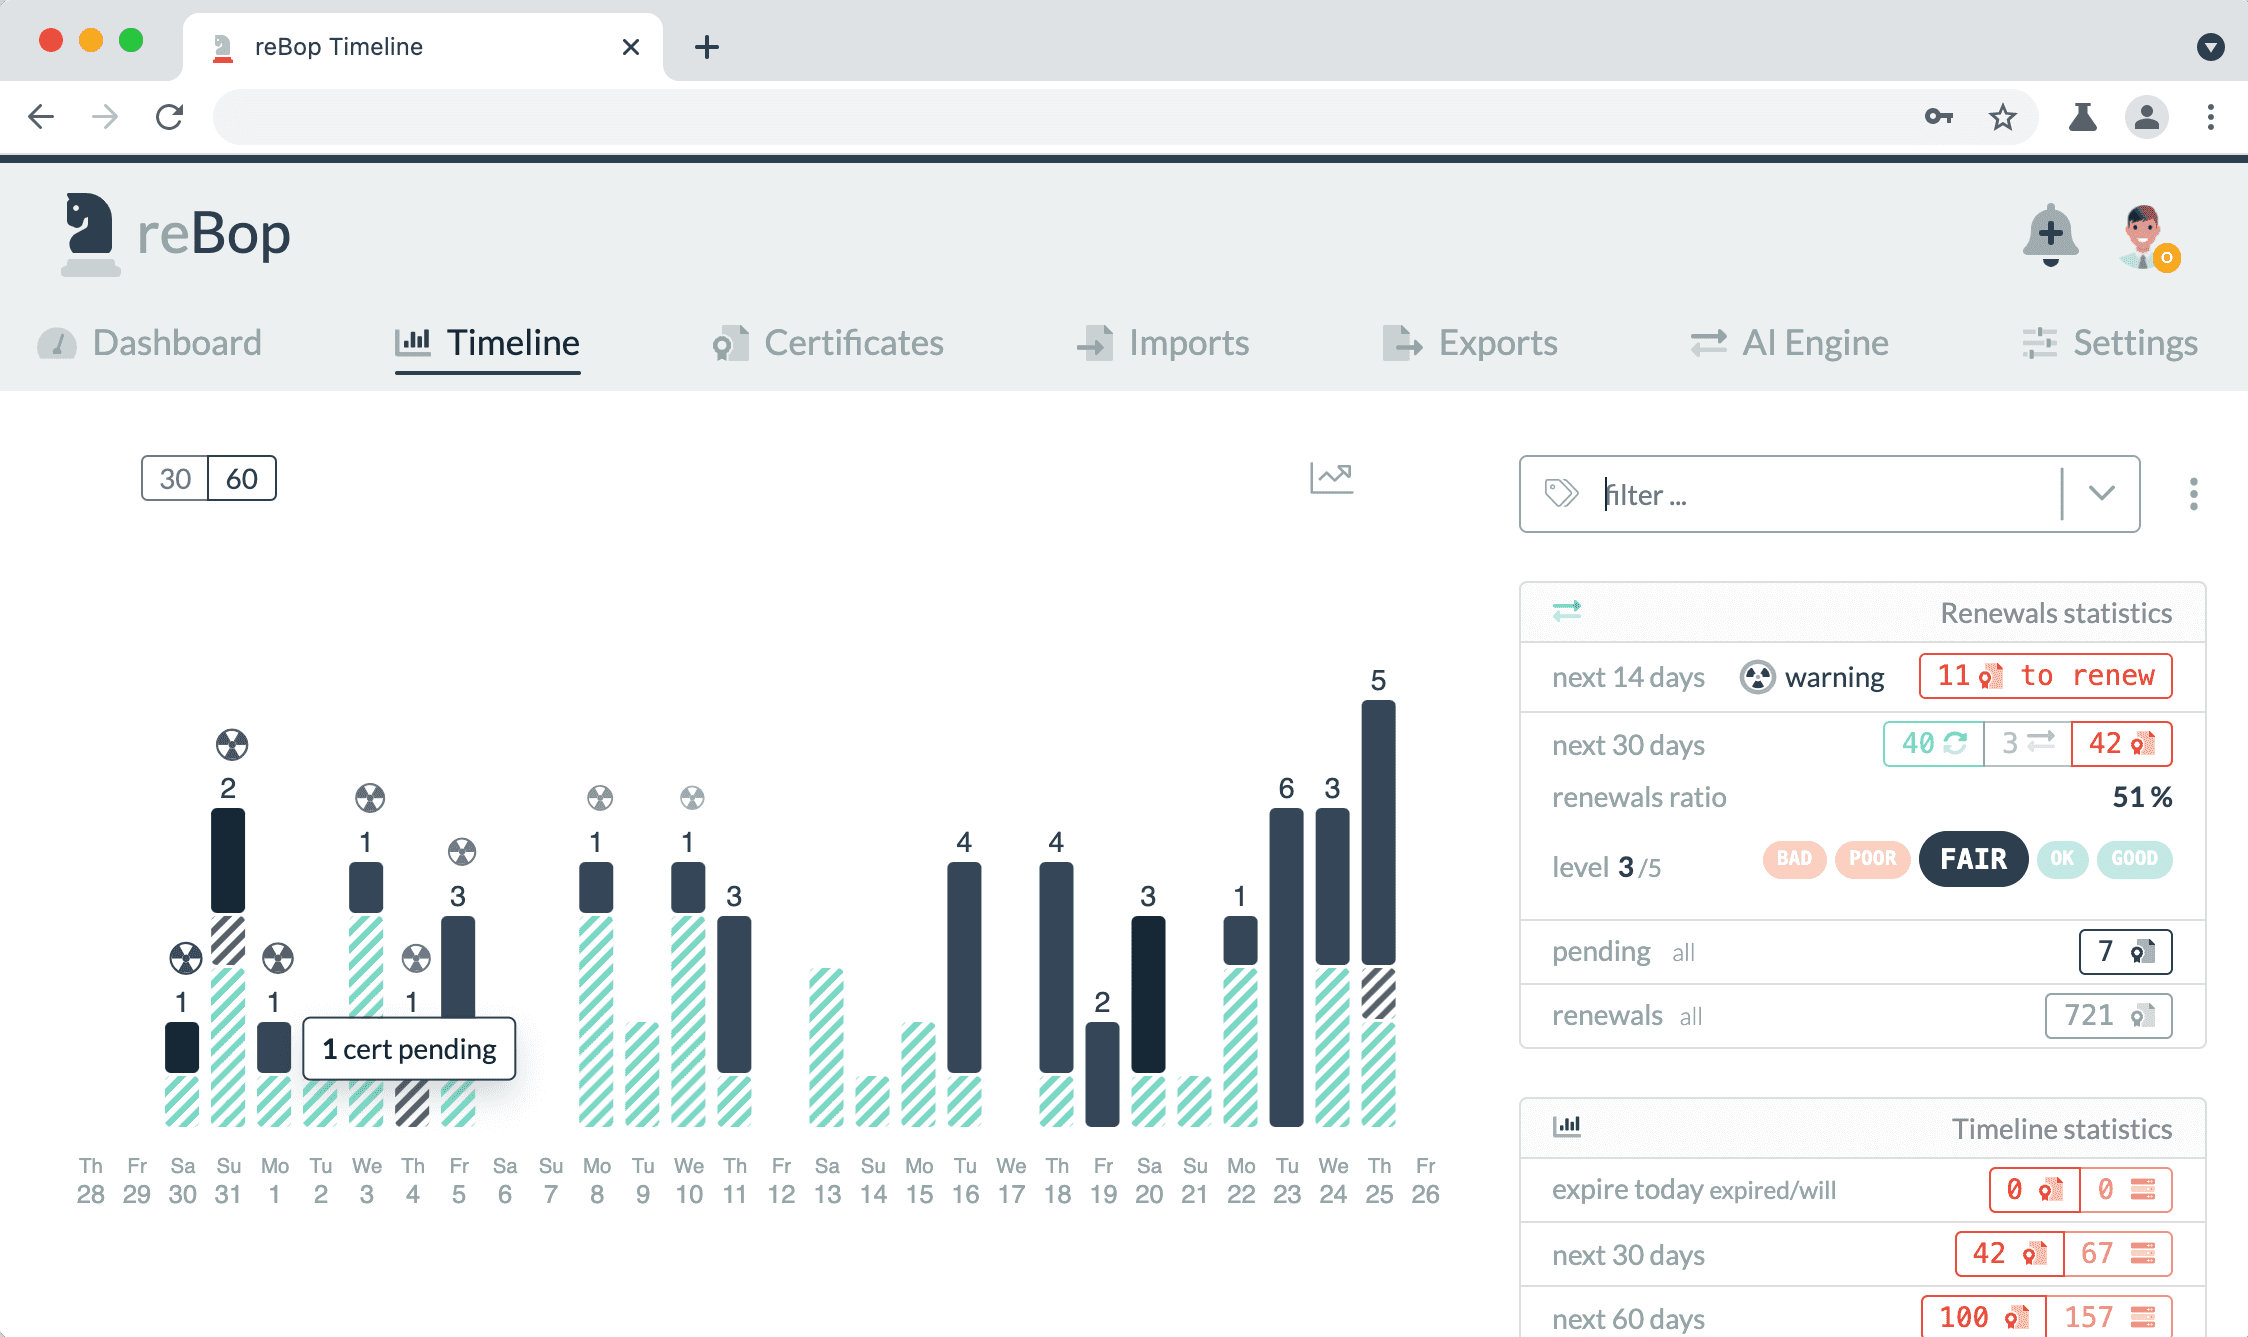
La timeline des échéancesAnticiper les expirations et suivre les renouvellements depuis une même vue chronologique.
Une échéance exploitable.
La timeline répartit les certificats par échéance et par état de renouvellement. Les périodes deviennent des filtres vers les certificats à examiner.
En pratique+
Certificats renouvelés, renouvellements en attente et actions restantes : la vue de pilotage aide à préparer le travail plutôt qu’à réagir au dernier moment.
Une alerte qui appelle une action.
Alertes de validité, de révocation et de présence en ligne, notifications dans l’application, emails et rapports : les échéances se traduisent en informations pour les personnes concernées.
En pratique+
Les périodes et notifications sont configurables. Les alertes sont suivies par utilisateur et par organisation, avec les fonctions disponibles selon l’offre choisie.
Un contexte partagé.
Labels, recherche et filtres organisent l’inventaire. Les profils opérateur et lecteur distinguent la gestion opérationnelle de la consultation.
En pratique+
Les journaux tracent les imports, les événements du cycle de vie, les modifications de labels et les décisions sur les propositions de renouvellement ; l’initiateur est enregistré lorsque pertinent.
Cet atelier Stelau reprend notre application React fondée sur le décodeur ASN.1 de Lapo Luchini. Importez un certificat ou essayez l’exemple fictif : les champs X.509, l’arbre ASN.1 et les octets restent synchronisés à chaque sélection.
ASN.1 AtelierTraitement local · aucun envoi
Ouvrir un certificat ou une structure ASN.1
30 → ASN.1 → X.509
Du champ à l’octet : explorez les identités, la validité, les usages, les extensions et les QCStatements.
Ce décodeur lit les données. Il ne valide ni la signature, ni la chaîne de confiance, ni la révocation ou la qualification eIDAS. Aucun appel OCSP ou CRL n’est effectué.
Les objets restent en mémoire jusqu’à effacement ou fermeture de la page.Lapo Luchini · ASN.1ISC
L’exemple est un certificat auto-signé de démonstration pour des noms fictifs. Les QCStatements servent à explorer l’encodage ; ils ne lui confèrent aucune qualification. L’atelier fonctionne indépendamment du service reBop.